Як знайти PHP-розробника для усунення вразливостей: оновлення версій, аудит коду, ціни на послуги
Експертна команда біржі
Як знайти досвідченого PHP-розробника для аудиту безпеки та закриття дірок? Огляд цін в Україні, оновлення PHP 7.x до 8.2/8.3, захист від SQLi та XSS, безпечний протокол співпраці.
Коротка відповідь для власників проєктів: Знайти кваліфікованого PHP-розробника для усунення вразливостей в Україні можна двома шляхами: найняти профільного фрілансера рівня Middle+/Senior Backend на біржі Freelancers.in.ua або звернутися до спеціалізованої компанії з кібербезпеки. Вартість послуг складається з трьох форматів: експрес-аудит безпеки та складання звіту коштує від 3 000 до 6 000 грн ($80–$150), точкове усунення критичних дірок (SQL-ін'єкції, XSS, видалення бекдорів) оплачується за погодинною ставкою 800 – 1 500 грн/год ($20–$40/год), а комплексна модернізація та перехід зі застарілих версій PHP 7.x/8.0 на сучасні безпечні PHP 8.2 або 8.3 обійдеться від 15 000 до 35 000+ грн ($400–$900+). Головне правило безпеки при наймі підрядника — ніколи не передавати доступи до «живого» бойового сервера (production) і здійснювати оплату виключно через сервіс безпечної угоди після верифікації результату на тестовій копії (staging).
Freshness Protocol (Жовтень 2026): Матеріал актуалізовано з урахуванням остаточного завершення життєвого циклу (End of Life) та припинення випуску безпекових патчів для гілок PHP 7.4, 8.0 та 8.1, масового використання зловмисниками автоматизованих сканерів на базі LLM для пошуку вразливостей нульового дня (0-day) у відкритому коді, посилення вимог стандартів PCI DSS 4.0 до інтернет-магазинів та нових ринкових ставок українських AppSec/PHP інженерів.
PHP залишається фундаментом понад 75% веб-сайтів у світі — від простих візиток на CMS WordPress до складних високонавантажених CRM-систем та e-commerce порталів на базі Laravel або Symfony. Проте зворотним боком такої популярності є постійний інтерес кіберзлочинців: автоматичні ботнети щохвилини сканують тисячі сайтів на наявність незакритих дірок, застарілих модулів чи відкритих шлюзів передачі файлів.
Для бізнесу компрометація сайту означає катастрофічні наслідки: крадіжку бази клієнтів і паролів, блокування платіжних систем (LiqPay, WayForPay, Stripe), потрапляння домену в «чорні списки» Google Safe Browsing та повну втрату органічного трафіку через приховані редиректи на спам-ресурси. Розгляньмо, де знайти компетентного PHP-розробника, як відрізнити справжнього фахівця з безпеки від звичайного кодера, скільки коштують ці роботи та як безпечно передати проєкт на діагностику.
Симптоми зламу: коли PHP-розробник з безпеки потрібен негайно
Багато власників сайтів помилково вважають, що успішний злам завжди помітний неозброєним оком (наприклад, дефейс із чорним екраном або вимога викупу). На практиці сучасні атаки відбуваються приховано: зловмисникам вигідно якомога довше залишатися непоміченими.
Якщо ваш ресурс працює на PHP, зверніть увагу на такі тривожні маркери:
- Санкції пошукових систем та антивірусів: Браузери Chrome чи Firefox видають червоний екран із попередженням «Сайт містить шкідливе ПЗ», а Google Search Console повідомляє про шкідливі скрипти, спам у коді або витік конфіденційних даних.
- Листи від хостинг-провайдера: Хостинг блокує відправку пошти через PHP mail() через масові спам-розсилки або надсилає попередження про перевантаження CPU скриптами у каталогах
/tmp/,/upload/чи/wp-content/. - Приховані мобільні редиректи: Звичайний перегляд сайту з комп'ютера працює нормально, але при переході зі смартфона через пошук Google відвідувачів непомітно перенаправляє на сайти казино, ставок чи фейкових опитувань.
- Поява підозрілих файлів та користувачів: У кореневій директорії або системних папках виникають файли з випадковими назвами (
x7z8a.php,cache_loader.php), а в базі даних самовільно створюються нові користувачі з правами суперадміністратора. - Застаріла версія PHP на сервері: Якщо ваш проєкт досі функціонує на версії PHP 5.6, 7.2 або 7.4, сайт уже містить десятки публічно відомих незакритих вразливостей, для використання яких хакерам навіть не потрібні особливі навички — достатньо запустити готовий експлойт.
У кожній із цих ситуацій спроба вирішити проблему простим відновленням резервної копії (backup) зазвичай допомагає лише на кілька годин або діб: якщо фундаментальну дірку в коді не знайдено і не закрито, вірус або веб-шел проникне знову. Тут потрібна робота кваліфікованого інженера, який здатен провести глибокий аудит коду та безпекову модернізацію.
Скільки коштує усунення вразливостей та аудит безпеки PHP
Вартість послуг спеціаліста залежить від складності проєкту, наявності чи відсутності фреймворку (чистий «самопис» перевіряти найдовше), глибини зараження та необхідності підвищення мажорної версії PHP.
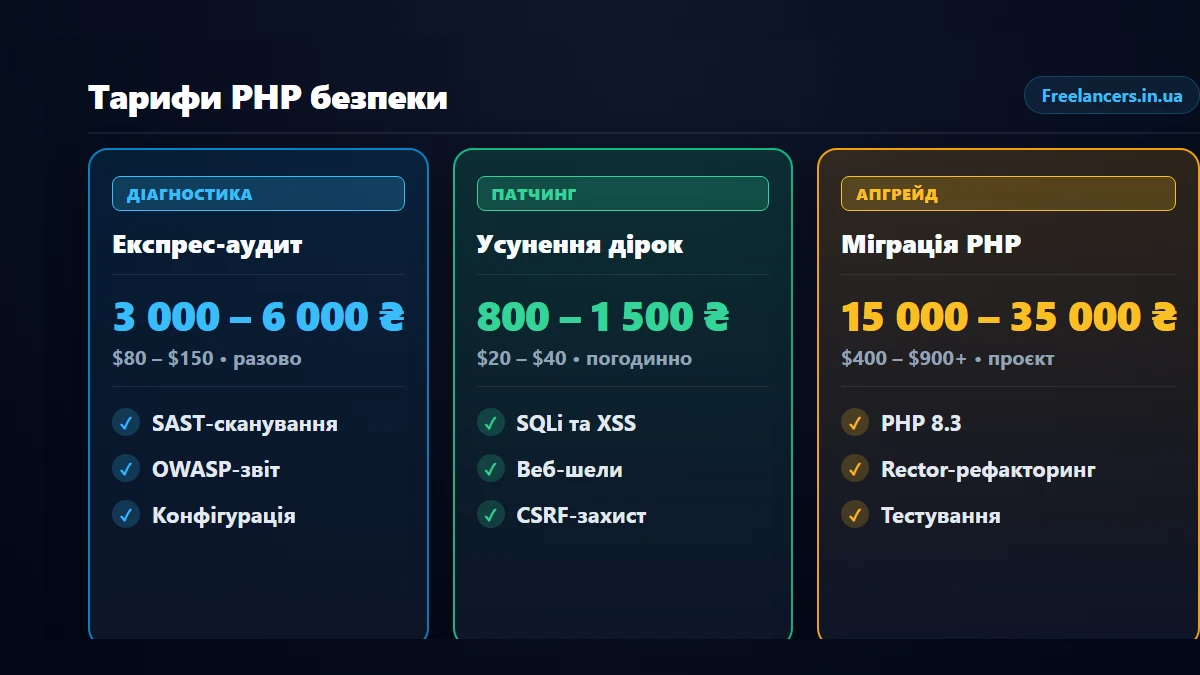
На українському ринку послуг веб-безпеки сформувалися три основні фінансові моделі співпраці:
1. Експрес-аудит коду та безпекова діагностика (3 000 – 6 000 грн)
Цей формат підходить бізнесам, які не спостерігають явних ознак зламу, але хочуть переконатися в надійності сайту перед запуском масштабної реклами або після зміни команди розробників:
- Автоматизоване та напівавтоматичне сканування вихідного коду статичними аналізаторами (SAST) на базі правил OWASP;
- Перевірка сторонніх бібліотек та Composer-пакетів через базу відомих вразливостей (CVE Database);
- Ревізія конфігураційних файлів сервера (
php.ini, директиви Nginx/Apache, права доступу на каталогиchmod); - Формування детального аудиторського звіту з градацією загроз (Critical, High, Medium) та конкретними рекомендаціями щодо виправлення.
2. Точкове усунення критичних вразливостей (800 – 1 500 грн/год)
Формат погодинної оплати застосовується, коли на сайті вже виявлено конкретну дірку, відбулося зараження або потрібно оперативно нейтралізувати бекдор:
- Видалення шкідливого коду, обфускованих ін'єкцій base64 та прихованих веб-шелів;
- Переписування вразливих SQL-запитів на безпечні підготовлені вирази (Prepared Statements через PDO чи ORM);
- Впровадження екранування вихідних даних для повного захисту від атак XSS;
- Валідація форм завантаження файлів (сувора перевірка MIME-типів без довіри до розширення у заголовку);
- Встановлення та конфігурація захисних HTTP-заголовків (
Content-Security-Policy,X-Frame-Options,HSTS).
3. Комплексна модернізація та оновлення версії PHP (15 000 – 35 000+ грн)
Найбільш ґрунтовна процедура, необхідна для legacy-сайтів, які роками не оновлювалися і працюють на старих гілках інтерпретатора:
- Повний аудит сумісності застарілих функцій (deprecated methods, видалення розширення
mysql_*тощо); - Автоматизований рефакторинг кодової бази за допомогою інструментів Rector та PHPStan;
- Оновлення залежностей у
composer.jsonдо версій, сумісних із PHP 8.2 та PHP 8.3; - Повне регресійне тестування бізнес-логіки: оформлення замовлення, інтеграції з CRM, онлайн-оплати, API-шлюзи;
- Перенесення оновленого проєкту на production із нульовим простоєм (zero-downtime deployment).
| Формат співпраці | Обсяг робіт і результат | Ціна у фрілансера | Ціна в агентстві кібербезпеки | Оптимально для |
|---|---|---|---|---|
| Базовий аудит | Звіт за стандартом OWASP, сканування CVE, ревізія серверних конфігурацій | 3 000 – 6 000 грн | 8 000 – 15 000 грн | Профілактика, перевірка перед релізом |
| Екстрене лікування | Видалення вірусів, закриття активних дірок (SQLi/XSS), зняття санкцій хостингу | 800 – 1 500 грн/год (разом 5 000 – 12 000 грн) | 1 800 – 3 000 грн/год (від 18 000 грн) | Сайти, що потрапили під атаку чи блокування |
| Апгрейд до PHP 8.3 | Повний рефакторинг застарілого коду, оновлення Composer, тестування | 15 000 – 35 000 грн | 40 000 – 80 000+ грн | Застарілі сайти на PHP 5.6 – 7.4 |
Найвигідніше замовляти безпековий аудит та виправлення коду у незалежних сертифікованих розробників на всеукраїнській платформі Freelancers.in.ua, де вартість години роботи не містить агентських націнок на утримання офісу та менеджерів. Якщо ваш портал вимагає паралельного візуального оновлення чи покращення конверсії, разом із бекендером вигідно залучати спеціаліста для редизайну сайту, а при розробці нового функціоналу допомагає штатний програміст для створення сайтів.
ТОП-5 критичних вразливостей PHP за класифікацією OWASP
Організація OWASP (Open Worldwide Application Security Project) регулярно публікує рейтинг найнебезпечніших векторів атак на веб-додатки. У світі PHP понад 85% усіх успішних зламів припадають на п'ять типових категорій помилок розробки.
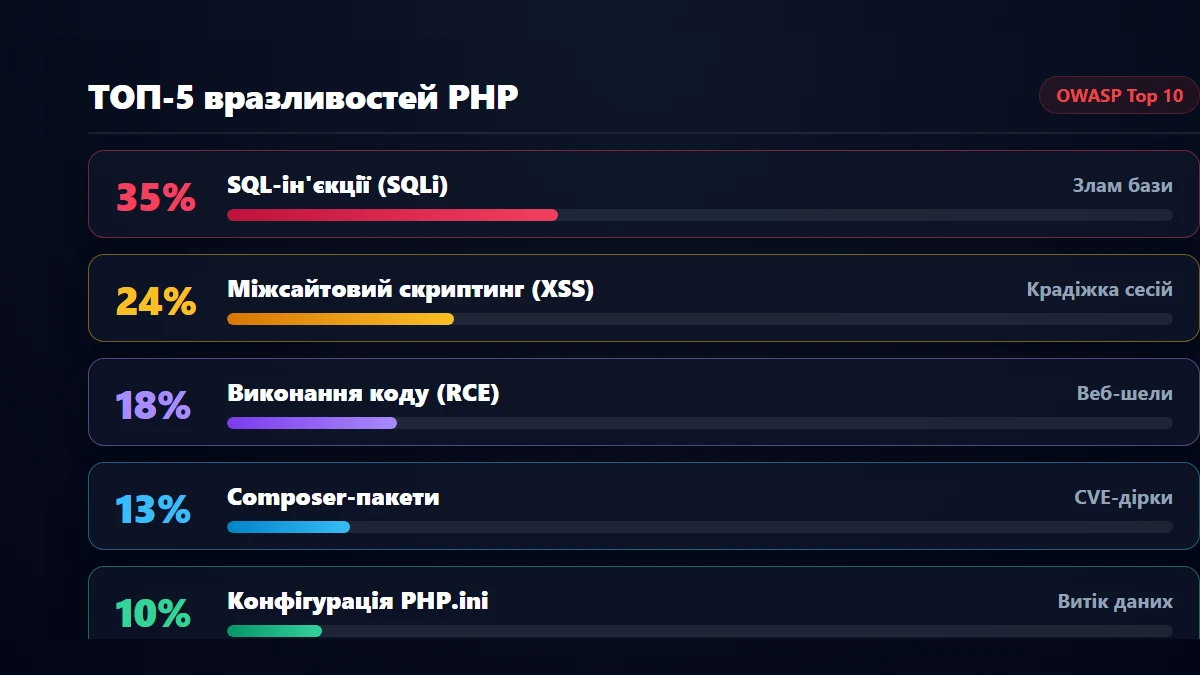
Розгляньмо природу цих дірок та як саме компетентний PHP-спеціаліст повинен їх нейтралізувати:
1. SQL-ін'єкції (SQL Injection — 35% випадків)
Виникає, коли вхідні параметри від користувача (пошуковий рядок, ID товару з URL, логін у формі) склеюються безпосередньо з текстом SQL-запиту без попередньої параметризації.
- Як діє зловмисник: Передає конструкцію на кшталт
' OR '1'='1, що дозволяє обійти перевірку пароля в адмінці, вивантажити повну базу телефонних номерів клієнтів або за допомогоюINTO OUTFILEзаписати шкідливий PHP-файл на сервер. - Як виправляє спеціаліст: Категорично забороняє конкатенацію рядків у запитах. Увесь код переводиться на PDO з підготовленими виразами (Prepared Statements) або сучасні ORM (Doctrine, Eloquent), де дані та SQL-команди передаються у СУБД окремими каналами, унеможливлюючи підміну логіки.
2. Міжсайтовий скриптинг (Cross-Site Scripting, XSS — 24% випадків)
Зловмисник впроваджує шкідливий JavaScript-код у сторінку, яка згодом відображається іншим відвідувачам або адміністратору сайту (наприклад, через коментарі, форму відгуків чи ім'я покупця в замовленні).
- Наслідки: Викрадення сесійних куків адміністратора (
document.cookie), непомітне перехоплення даних банківських карток під час оформлення покупки, показ фішингових вікон поверх легітимного сайту. - Як виправляє спеціаліст: Застосовує контекстне екранування всіх вихідних даних за допомогою функції
htmlspecialchars($input, ENT_QUOTES | ENT_SUBSTITUTE, 'UTF-8'), інтегрує шаблонізатори з автоекрануванням (Blade, Twig) та налаштовує сувору політику захисту контенту через HTTP-заголовокContent-Security-Policy.
3. Віддалене виконання коду через завантаження файлів (RCE / File Upload — 18%)
Один із найруйнівніших векторів зламу. Якщо користувачу дозволено завантажувати аватар або скан квитанції, а перевірка обмежується лише аналізом назви файлу або параметра $_FILES['file']['name'].
- Наслідки: Хакер завантажує скрипт
shell.php.jpgабо обходить перевірку подвійним розширенням, після чого викликає скрипт напряму через URL і отримує повний контроль над командним рядком операційної системи сервера. - Як виправляє спеціаліст:
- Зберігання завантажених файлів виключно за межами публічної директорії веб-сервера (
webroot); - Перейменування файлів на випадковий хеш (
bin2hex(random_bytes(16))) без збереження оригінального імені; - Перевірка справжнього вмісту файлу за допомогою
finfo_file()та повторна обробка зображень через бібліотеку GD або Imagick для видалення шкідливих PHP-ін'єкцій з EXIF-метаданих; - Повна заборона виконання PHP-скриптів у каталогах збереження файлів на рівні Nginx (
location ~ \.php$ { deny all; }).
- Зберігання завантажених файлів виключно за межами публічної директорії веб-сервера (
4. Вразливості у сторонніх залежностях (Composer Packages — 13%)
Сучасні PHP-додатки рідко пишуться з нуля: вони використовують десятки сторонніх бібліотек для роботи з PDF, відправки пошти, платіжних систем тощо. З часом у цих відкритих бібліотеках виявляються критичні вразливості, які оперативно вносяться до міжнародних баз CVE.
- Як виправляє спеціаліст: Проводить регулярний моніторинг залежностей командою
composer audit, налаштовує автоматичний аналіз Dependabot у репозиторії, оновлює застарілі бібліотеки або замінює покинуті автором пакунки на підтримувані аналоги.
5. Помилки конфігурації оточення та PHP.ini (10%)
Часто сам PHP-код може бути написаний відносно чисто, проте серверне оточення залишається відкритим навстіж.
- Типові прорахунки: Увімкнене відображення помилок на production (
display_errors = On), що розкриває хакерам внутрішні шляхи файлової системи та паролі бази даних при збоях; увімкнена директиваallow_url_include; відсутність обмеження на відкриття файлів черезopen_basedir; використання застарілих незахищених хешів паролів (MD5 чи SHA1 замість сучасного алгоритму Argon2id або bcrypt). - Як виправляє спеціаліст: Проводить системний харденінг (hardened configuration) сервера: ізолює права системних користувачів, вимикає небезпечні вбудовані функції (
exec,shell_exec,system,passthruчерез параметрdisable_functions), налаштовує безпечну роботу сесій із прапорцямиHttpOnly,SameSite=StrictтаSecure.
Оновлення версії PHP: чому перехід на PHP 8.2 та 8.3 критично необхідний
Головний фактор вразливості тисяч українських інтернет-магазинів та корпоративних сайтів — це використання версій PHP, офіційна підтримка яких давно припинена розробниками.
Згідно з офіційною політикою безпеки PHP Foundation:
- PHP 7.4 досяг статусу End of Life (EOL) ще наприкінці 2022 року. Для нього не випускаються жодні патчі безпеки.
- PHP 8.0 та 8.1 також офіційно визнані застарілими й не отримують навіть критичних латок від розробників мови.
- Наразі актуальними, безпечними та підтримуваними версіями є PHP 8.2 та PHP 8.3.
Якщо хостинг чи виділений сервер працює на старій версії, сайт є відкритою мішенню. Ба більше, сучасні платіжні шлюзи та поштові сервіси поступово блокують з'єднання від серверів із застарілим протоколом OpenSSL, що робить оновлення не просто питанням безпеки, а умовою збереження працездатності бізнесу.
Чому не можна просто «перемкнути кнопку» версії в cPanel?
При різкому перемиканні версії PHP з 7.4 на 8.3 старий сайт майже гарантовано видасть фатальну помилку (Error 500) і перестане відкриватися. Причина — у суттєвих архітектурних змінах мови:
- Видалено застарілі функції та змінено поведінку багатьох вбудованих методів;
- Посилено типізацію та запроваджено суворі вимоги до оголошення властивостей класів (динамічні властивості у PHP 8.2 заборонені);
- Старі версії CMS-модулів та самописних скриптів містять виклики несумісних функцій.
Професійний підхід до міграції коду:
Досвідчений PHP-розробник ніколи не експериментує на робочому сайті. Процедура міграції виконується за чітким регламентом:
- Створення ідентичного тестового оточення (Staging): Повна копія проєкту розгортається на піддомені із цільовою версією PHP 8.3.
- Аналіз несумісностей через PHPStan: Статичний аналізатор коду сканує всі файли проєкту на максимальному рівні перевірки і складає точний список проблемних місць.
- Автоматизована модернізація через Rector: Потужний інструмент авторефакторингу автоматично замінює сотні застарілих синтаксичних конструкцій на сучасні еквіваленти PHP 8, заощаджуючи замовнику десятки годин ручної оплачуваної роботи.
- Тестування та реліз: Проводяться комплексні функціональні тести, після чого оновлена кодова база безперебійно переноситься на основний домен. Якщо бізнес будує масштабні кастомні сервіси, для яких планується замовити сайт на Laravel, чиста кодова база на PHP 8.3 забезпечує максимальну швидкодію та мінімальні накладні витрати на підтримку.
Чекліст безпечної передачі сайту спеціалісту: протокол захисту від викрадення
Найбільший парадокс безпекового аудиту полягає в тому, що намагаючись закрити вразливості від хакерів, непідготовлений замовник може сам надати зловмиснику повний контроль над бізнесом, якщо передасть головні паролі випадковій людині в інтернеті.
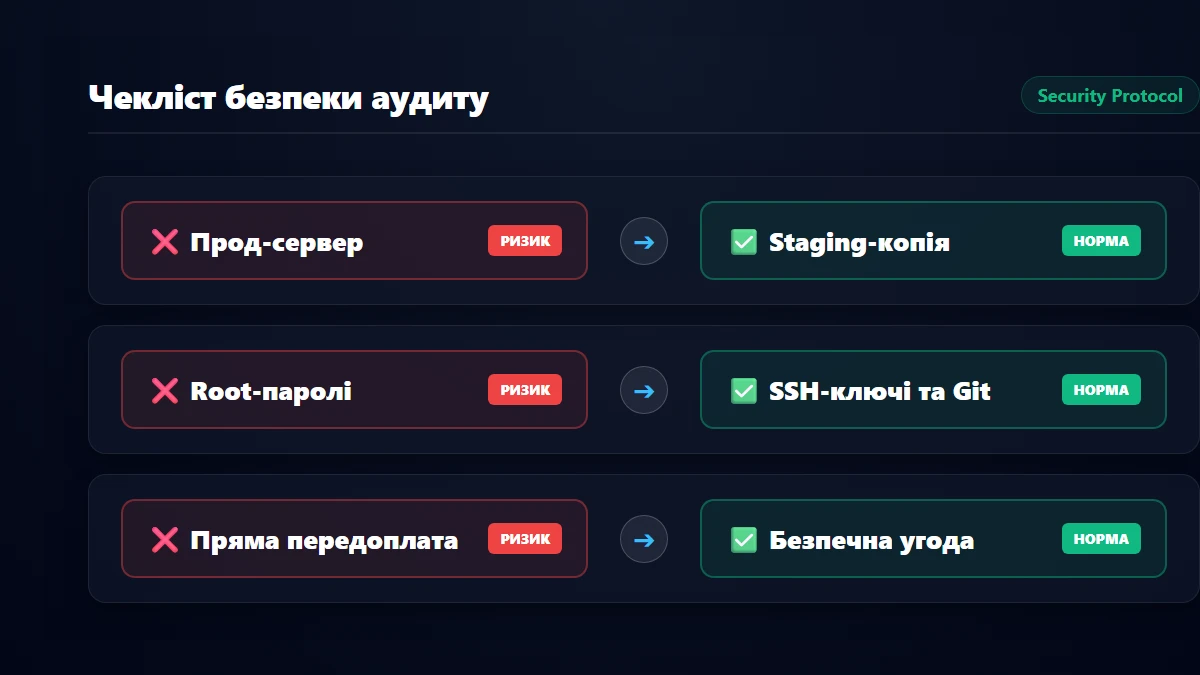
Дотримуйтеся «золотого стандарту» безпеки при передачі доступу підряднику:
- Жодних робіт на бойовому сервері (No Production Editing):
- Робота повинна вестися виключно на тестовій ізольованій копії сайту (staging).
- База даних для розробника має бути знеособлена: номери телефонів клієнтів, реальні email-адреси та паролі замінюються на тестові згенеровані значення (Data Anonymization).
- Контроль версій через Git:
- Надавайте розробнику доступ до репозиторію в GitHub, GitLab чи Bitbucket, а не прямий FTP-доступ.
- Будь-яка зміна коду має бути зафіксована окремим комітом (commit), що дозволяє миттєво відстежити, який саме рядок було змінено, та відкотити правки у разі непередбачених помилок.
- Персональні доступи замість root:
- Якщо системному адміністратору чи бекендеру потрібен SSH-доступ до сервера, створюйте окремого користувача з обмеженими правами без доступу до
sudo/root. - Авторизація повинна відбуватися виключно за публічним SSH-ключем підрядника, а не через передачу паролів у месенджерах.
- Якщо системному адміністратору чи бекендеру потрібен SSH-доступ до сервера, створюйте окремого користувача з обмеженими правами без доступу до
- Обов'язкове резервне копіювання (Cold Backup):
- Перед початком будь-яких робіт створіть повний автономний бекап файлів та бази даних.
- Збережіть його на сторонньому надійному носії (наприклад, на локальному комп'ютері або в захищеному хмарному сховищі AWS S3/Google Cloud), до якого виконавець не має жодного доступу.
- Фіксація обов'язків та сервіс безпечної угоди:
- Чітко зафіксуйте технічне завдання у письмовому вигляді (список підозр, знайдених багів або очікуваних результатів аудиту).
- Усі фінансові розрахунки проводьте виключно через безпечну угоду на платформі Freelancers.in.ua, де оплата блокується на спеціальному ескроу-рахунку до повної верифікації закритих вразливостей.
Де знайти кваліфікованого PHP-розробника в Україні та як його перевірити
Головна проблема ринку праці — у змішуванні понять. Початківець-верстальник або звичайний розробник лендінгів може вміти написати просту форму зворотного зв'язку, але абсолютно не розуміти специфіку атак через CSRF-підробку запитів чи десеріалізацію об'єктів.
Щоб знайти фахівця, який гарантовано вирішить проблему, використовуйте перевірений алгоритм кваліфікаційного інтерв'ю.
Які питання поставити кандидату на співбесіді:
- Питання 1: «Яким методом ви будете запобігати SQL-ін'єкціям у нашому проєкті?»
- ❌ Погана відповідь: «Я поставлю
addslashes()абоmysqli_real_escape_string()на всі змінні». (Це застарілий підхід минулого десятиліття, який не гарантує захисту). - ✅ Правильна відповідь: «Усі запити будуть переведені на PDO з використанням параметризованих підготовлених виразів (Prepared Statements), де змінні не змішуються з тілом запиту».
- ❌ Погана відповідь: «Я поставлю
- Питання 2: «Як правильно організувати безпечне збереження та перевірку паролів користувачів у PHP?»
- ❌ Погана відповідь: «Захешуємо паролі через
md5абоsha256із сіллю». (Такі хеші миттєво зламуються через райдужні таблиці та потужні відеокарти). - ✅ Правильна відповідь: «Тільки за допомогою вбудованих нативних функцій
password_hash()таpassword_verify()на базі криптографічних алгоритмів Argon2id або bcrypt із високою вартістю обчислень».
- ❌ Погана відповідь: «Захешуємо паролі через
- Питання 3: «Якими інструментами ви користуєтеся для пошуку вразливостей під час аудиту чужого коду?»
- ❌ Погана відповідь: «Просто очима перегляну файли у файловому менеджері хостингу».
- ✅ Правильна відповідь: «Використовую інструменти статичного аналізу PHPStan та Psalm, сканер вразливостей залежностей
composer audit, інструменти автоматичного рефакторингу Rector та перевіряю конфігурацію оточення за рекомендаціями OWASP».
Переваги співпраці через біржу Freelancers.in.ua:
- Верифіковані портфоліо та реальні відгуки: На платформі ви бачите історію виконаних замовлень конкретного інженера, реальні оцінки від попередніх замовників та підтверджені навички у роботі з фреймворками.
- Прямий контакт без посередників: Ви спілкуєтеся безпосередньо з технічним спеціалістом, який особисто аналізуватиме ваш репозиторій, а не через ланцюжок менеджерів агентства, які не розуміють специфіки коду.
- Фінансовий захист (Ескроу-безпечна угода): Ваші кошти заморожуються на платформі й перераховуються виконавцю лише після того, як ви особисто переконаєтеся, що всі критичні вразливості ліквідовано, сайт працює стабільно, а шкідливий код повністю видалено.
Опублікуйте проєкт на Freelancers.in.ua вже сьогодні, щоб оперативно отримати пропозиції від перевірених українських фахівців з бекенду та кібербезпеки й надійно захистити свій бізнес від ризиків зламу та простоїв.