Оновлення PHP на VPS після критичної діри в ядрі: які версії під загрозою, що робити замовнику, ціни, перевірка на злам
Експертна команда біржі
Критична діра в ядрі PHP дозволяє захопити сервер без пароля. Які версії під загрозою, як безпечно оновити PHP на VPS, скільки це коштує і як перевірити, що сайт не зламано.
Коротка відповідь для власників сайтів на VPS: 21 жовтня 2026 року розробники PHP випустили екстрені виправлення двох критичних вразливостей ядра, які дозволяють стороннім людям без пароля виконати довільні команди на сервері. Захиститися повністю можна лише оновленням до версій PHP 8.5.12, 8.4.27, 8.3.36 або 8.2.35. Якщо ваш сайт працює на PHP 7.4–8.1, для нього є лише мінімальні виправлення вихідного коду, які має встановити технічний фахівець, а для PHP 7.3 і старіших офіційного виправлення немає взагалі: потрібен перехід на підтримувану версію. Для типового сайту на VPS термінове оновлення коштує приблизно 1 600–6 000 грн (2–4 години роботи за ставкою 800–1 500 грн/год), перевірка на можливий злам — 3 000–6 000 грн, а міграція зі старої гілки на PHP 8.3 — 15 000–35 000 грн.
Freshness Protocol (Жовтень 2026): Матеріал підготовлено за даними на 22 жовтня 2026 року: офіційний випуск виправлень PHP від 21 жовтня, попередження американського агентства кібербезпеки CISA та огляди Tenable про дві вразливості CVE-2026-109618 і CVE-2026-109619 (у медіа їх називають «php2shell»). Ситуація розвивається щодня, тому номери виправлених версій і рекомендації вендорів уточнюйте в офіційному оголошенні PHP та в підтримці вашого хостингу.
Що сталося: діра в ядрі PHP простими словами
Йдеться про помилки в самому PHP, а не у вашому сайті чи плагіні. Це означає, що акуратно написаний, нещодавно оновлений WordPress або Laravel-проєкт теж може бути під загрозою, якщо під ним працює вразлива версія PHP.
Відомі такі факти:
- Дві вразливості одночасно. Обидві оцінені на 9,2 з 10 за шкалою CVSS 4.0, тобто це найвищий рівень небезпеки. Атакувати можна дистанційно, без логіна й пароля.
- Наслідок — захоплення сервера. Зловмисник може змусити сервер виконати власні команди: вкрасти базу клієнтів, встановити шкідливі програми, розмістити спам або майнер, зашифрувати файли.
- Під ударом майже всі. За оцінкою розробників PHP, під загрозою кожна установка, що обслуговує веб-запити: і PHP-FPM, і модуль Apache, і php-cgi. Найнебезпечнішим вважається варіант із модулем Apache, бо атака спрацьовує ще до того, як запрацює код вашого сайту.
- Дірка стара. За даними Tenable, вразливий код присутній у PHP, починаючи з гілки 5.4. Тобто під загрозою і сайти, які не оновлювали роками.
- Дані про атаки різняться. CISA на момент публікації свого попередження не фіксувала реальних зламів. Водночас, за даними Tenable, Amazon Threat Intelligence зафіксував спробу експлуатації ще 17 жовтня, за чотири дні до оприлюднення, а згодом — нові спроби від кількох груп. Розумний висновок для бізнесу один: вважайте загрозу реальною й не відкладайте.
CISA закликає негайно інвентаризувати всі системи з PHP, у першу чергу доступні з інтернету, і оновити їх. Якщо оновити неможливо, агентство радить тимчасово відключити такі системи. Для інтернет-магазину це болісне рішення, тому план дій нижче розрахований на те, щоб його уникнути.
Які версії PHP під загрозою і що з ними робити
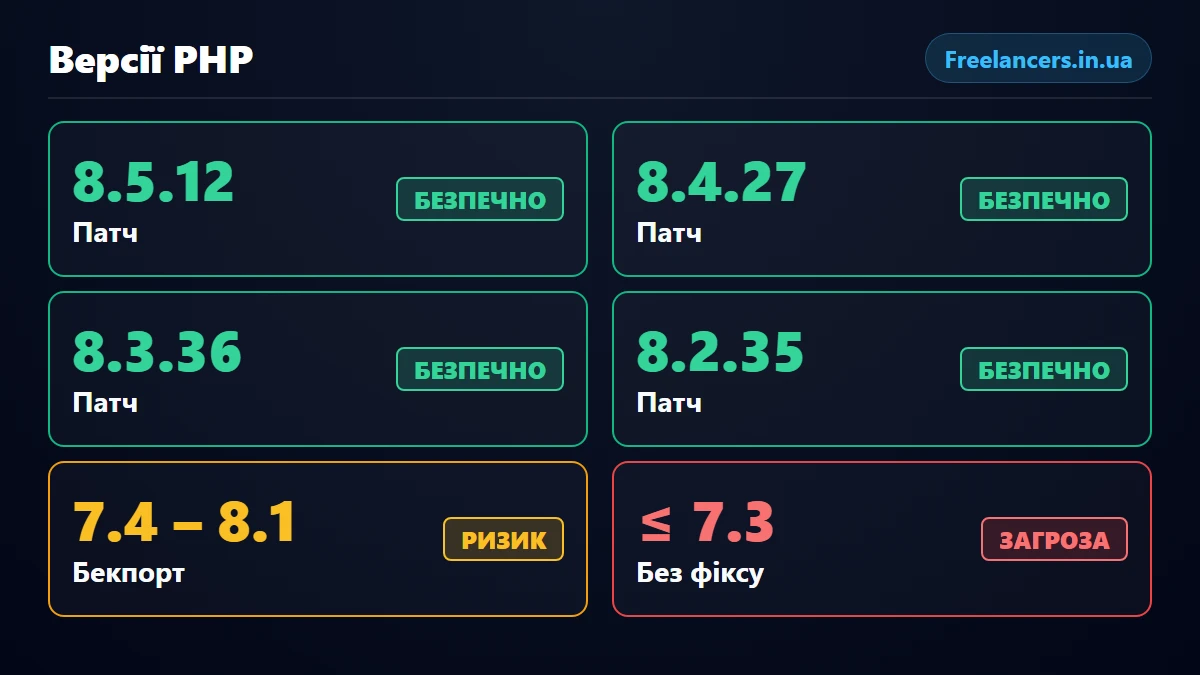
Безпечними вважаються лише чотири виправлені версії: 8.5.12, 8.4.27, 8.3.36 і 8.2.35. Усе, що старіше за них у своїй гілці, а також гілки 7.x та 5.x, потребує дій.
| Ваша версія PHP | Статус | Що робити |
|---|---|---|
| 8.5, 8.4, 8.3, 8.2 нижче виправлених номерів | Є офіційне виправлення | Оновити до 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35 — це найпростіший сценарій |
| 8.1, 8.0, 7.4 | Підтримка закінчилась, але є мінімальні виправлення вихідного коду | Найкраще мігрувати на 8.3; як екстрений захід — встановити виправлену збірку |
| 7.3 і старіші (включно з 5.x) | Виправлень немає | Обов'язковий перехід на підтримувану версію або звернення до постачальника платної підтримки |
Прості поради для замовника:
- Дізнайтеся свою версію. Запитайте у розробника або адміністратора: «Яка саме версія PHP працює на продакшн-сервері й чи є вона в списку виправлених?» Відповідь має бути номером, а не «остання».
- Не довіряйте галочці «автооновлення». Багато VPS оновлюють пакети лише за розкладом або взагалі вручну. Виправлений пакет від вашого дистрибутива (Ubuntu, Debian, AlmaLinux) може з'явитися із затримкою — це має перевірити фахівець.
- Врахуйте всі сайти на сервері. Якщо на одному VPS живе кілька проєктів, вразливі всі. Для старого забутого сайту-візитки теж потрібен захист — через нього заходять до сусідніх проєктів.
Як безпечно оновити PHP на VPS: пошаговий план для замовника
Правильне оновлення — це не одна команда на сервері, а короткий процес із резервною копією, тестовою копією сайту та перевіркою оплат. Фахівець, що пропонує «оновлю за 10 хвилин на живому сервері без бекапу», створює для бізнесу більший ризик, ніж сама діра.
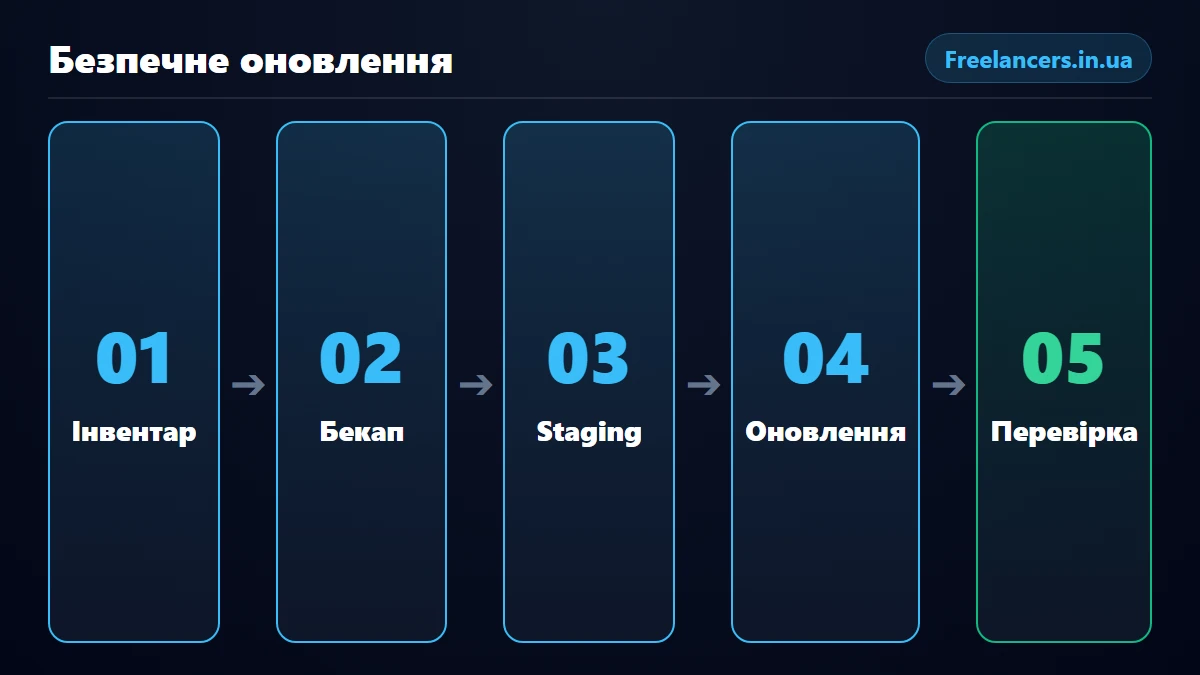
- Інвентаризація (30–60 хвилин). Список усіх сайтів і сервісів на VPS, кожного з версією PHP. Окремо відзначають те, що приймає оплати або персональні дані клієнтів, бо це перший пріоритет.
- Повна резервна копія. Файли й база даних зберігаються поза сервером (наприклад, у хмарі), а не лише на тому ж VPS. Без цього кроку оновлення не починають.
- Тестовий запуск (staging). Копія сайту запускається на новій версії PHP. Перевіряють форми, кошик, особистий кабінет, інтеграції з оплатою та CRM. Для сайтів на версіях 7.x ця стадія найважливіша: стара програма може перестати працювати на новому PHP.
- Оновлення бойового сервера у вікно мінімального трафіку. Зазвичай це ніч або ранок. Хороший адміністратор заздалегідь погоджує з вами вікно роботи й має готовий план відкату.
- Перевірка після оновлення. Тестове замовлення, тестова відправка форми, перегляд журналів помилок протягом доби та підтвердження конкретного номера версії PHP, який працює на сайті.
Чи можна обмежитись тимчасовими заходами
Фахівці наводять тимчасові запобіжники — наприклад, вимкнути певну функцію відстеження завантаження файлів у налаштуваннях сесій PHP і обмежити пам'ять процесів. Є також захисні правила від WAF-сервісів на кшталт Cloudflare. Але такі заходи, за словами самих розробників PHP й авторів оглядів, не закривають усі варіанти атаки: WAF працює лише для трафіку, що проходить через нього, а налаштування лише зменшують ризик. Використовуйте їх на кілька годин, поки готується оновлення, — не як постійне рішення.
Скільки коштує оновлення PHP на VPS і перевірка на злам
Ціна залежить від того, з якої версії ви оновлюєтесь і скільки проєктів на сервері. Звичайне термінове оновлення в межах підтримуваної гілки — найдешевший сценарій, міграція зі старих версій — найдорожчий.
Орієнтири складені за ринковими ставками українських бекенд-розробників і адміністраторів (800–1 500 грн/год) та обсягом типових робіт:
| Сценарій | Що входить | Орієнтовна вартість | Строк |
|---|---|---|---|
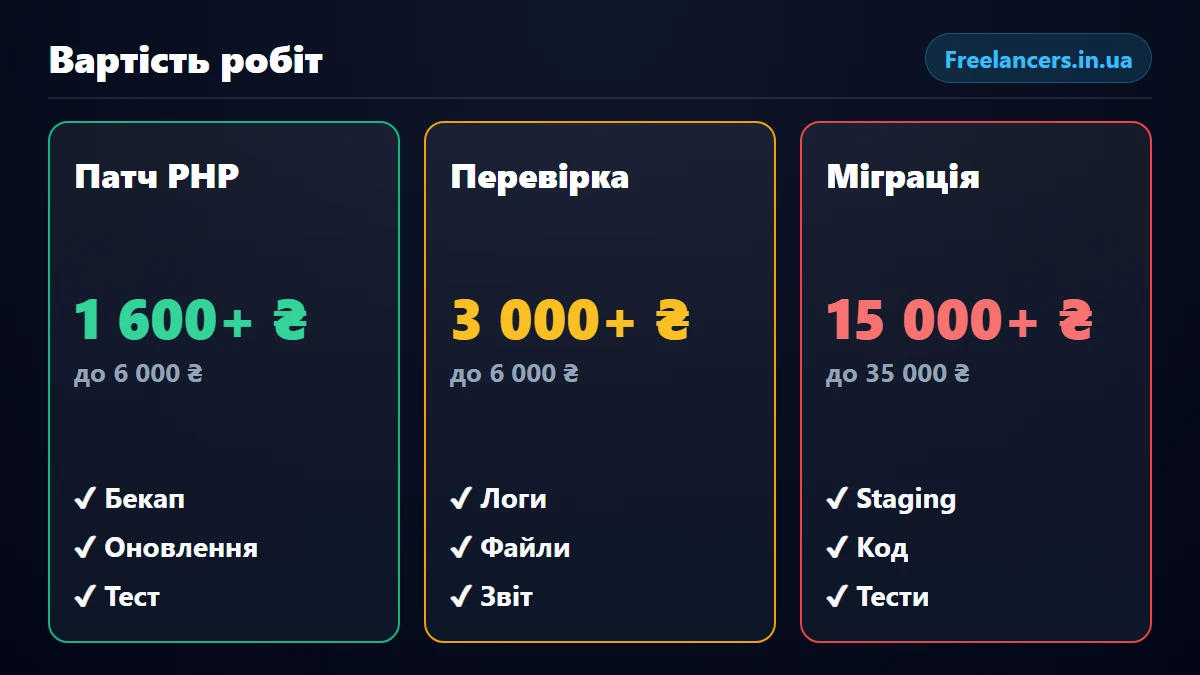
| Термінове оновлення PHP | Бекап, оновлення до виправленої версії в межах гілки 8.2–8.5, перевірка сайту | 1 600 – 6 000 грн (2–4 год) | 1 день |
| Перевірка на злам | Аналіз журналів, пошук підозрілих файлів і користувачів, перевірка запущених процесів, звіт | 3 000 – 6 000 грн | 1–3 дні |
| Міграція зі старої версії на PHP 8.3 | Тестова копія, адаптація коду й плагінів, регресійне тестування, переніс на бойовий сервер | 15 000 – 35 000 грн | 1–3 тижні |
Це орієнтири, а не фіксований прайс: інтернет-магазин із кастомними модулями коштуватиме дорожче, ніж блог на WordPress. Просіть у виконавця письмову оцінку з переліком робіт і фіксуйте, що саме входить у вартість: резервна копія, тестування, підтвердження версії, супровід після оновлення.
Для порівняння: годину простою інтернет-магазину, відновлення після зламу й репутаційні втрати рахують у десятках тисяч гривень. Термінове оновлення — найдешевша «страховка» в цій історії. Якщо ви хочете системніше розібратися у вартості захисту, прочитайте нашу статтю про те, як знайти PHP-розробника для усунення вразливостей, де розписані ціни на аудит коду.
Як перевірити, що сайт не зламано до оновлення
Оновлення PHP закриває діру, але не виганяє зловмисника, який встиг зайти раніше. Якщо ваш сервер був доступний з інтернету останні дні без виправлення, пропустити перевірку на злам — помилка.
Попросіть адміністратора перевірити й письмово підтвердити:
- Нові невідомі файли й користувачі. Файли з випадковими назвами в каталозі сайту, нові адміністратори в CMS, нові системні користувачі на сервері.
- Незвичне навантаження. Різке зростання використання процесора чи пам'яті, невідомі процеси, що працюють під користувачем веб-сервера.
- Підозрілі вихідні з'єднання. Сервер раптом підключається до невідомих адрес або розсилає пошту.
- Зміни в журналах веб-сервера. Незвичні запити з великими завантаженнями файлів у ті дні, коли діра вже була відома, а виправлення ще не встановили.
- Скарги із зовнішнього боку. Листи від хостинг-провайдера, попередження в Google Search Console, блокування розсилок.
CISA окремо радить стежити за ситуаціями, коли робочі процеси PHP запускають командні оболонки чи завантажують сторонні програми — це ключова ознака вдалої атаки. Якщо знайшли хоч один тривожний сигнал, не «підчищайте» все самостійно: збережіть копію сервера для розслідування, змініть паролі й ключі доступу та залучіть профільного фахівця. Також за потреби повідомте клієнтів, якщо їхні дані могли потрапити до сторонніх.
Як найняти фахівця для оновлення PHP безпечно
Для цієї задачі потрібен не «будь-який програміст», а бекенд-розробник або DevOps-адміністратор, який уже оновлював PHP на продакшн-серверах і розуміє, як працює відкат.
Критерії вибору:
- Конкретний досвід. Попросіть приклади подібних оновлень і порядок дій у вас. Правильна відповідь містить слова «бекап», «тестова копія», «вікно робіт» і «план відкату».
- Прозора оцінка. Годинна ставка або фіксована ціна, перелік робіт і строки — письмово.
- Мінімальні доступи. Окремий обліковий запис адміністратора з входом за ключем, а не пароль від головного користувача. Після завершення робіт доступи закривають.
- Звіт. Виконавець надає підсумок: що оновлено, яка тепер версія PHP, що перевірено, які ризики лишилися.
- Безпечна оплата. Через сервіс безпечної угоди кошти перераховуються після того, як ви підтвердили результат.
Знайти виконавців можна на біржі Freelancers.in.ua: у каталозі є програмісти для створення сайтів, які супроводжують проєкти після запуску, і спеціалісти, що працюють із Laravel-проєктами. Якщо вам потрібне комплексне технічне супроводження або розробка сервісів, оберіть виконавця серед послуг розробки IT-продуктів. А якщо сайт довго був на старій версії й постраждав позиції в пошуку, після відновлення варто звернутись до SEO-спеціаліста для повернення трафіку.
Часті запитання власників сайтів
Мій сайт на WordPress. Мені теж треба оновлювати PHP? Так. Вразливість у самому PHP, а не в WordPress. Оновлення WordPress і плагінів вас не захистить: оновлювати треба версію PHP на сервері. На спільному хостингу це робить провайдер або ви в панелі керування, на VPS — адміністратор сервера.
Хостинг казав, що сам усе оновить. Чи можна на це покладатись? Попросіть підтвердження: яка саме версія PHP зараз працює для вашого сайту. Номер версії має збігатись або перевищувати виправлений для вашої гілки. Слова «ми слідкуємо за безпекою» номером версії не є.
Чи можна почекати до вихідних? Ні. Ризик зростає з кожним днем, особливо коли публічні відомості про вразливість уже поширились. Заплануйте оновлення в найближче нічне вікно.
Що якщо мій сайт на PHP 7.4 і складний? Не відкладайте захист до закінчення міграції. Попросіть адміністратора встановити виправлену збірку або закрити сайт від зовнішнього доступу, а паралельно плануйте перехід на PHP 8.3 з тестовою копією.
Підсумок: що зробити сьогодні
- Дізнайтеся точну версію PHP на кожному своєму сервері й зіставте з виправленими: 8.5.12, 8.4.27, 8.3.36, 8.2.35.
- Зробіть резервну копію поза сервером.
- Найміть фахівця й дайте завдання: оновити PHP, перевірити на злам, надати письмовий звіт.
- Для старих версій заплануйте міграцію на PHP 8.3 — це вигідніше, ніж щоразу ловити екстрені діри.
- Розмістіть замовлення на Freelancers.in.ua і отримайте пропозиції від перевірених українських спеціалістів із безпечною оплатою через сервіс угоди.